
नई दिल्ली
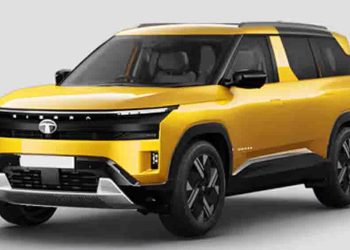
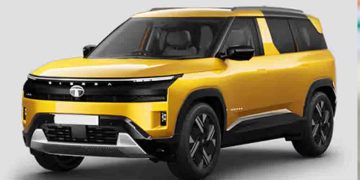
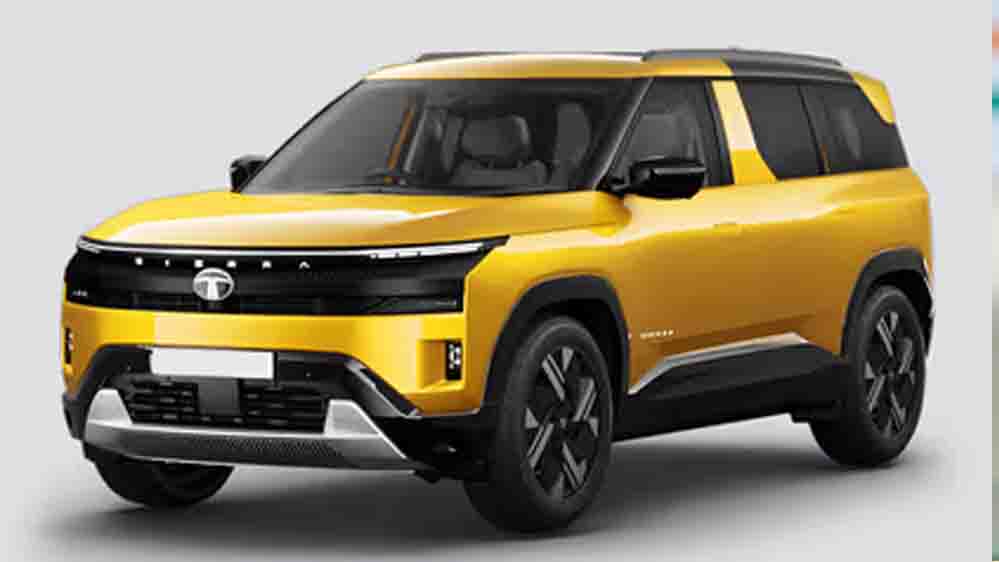
टाटा कार्स को लेकर इंडियन कम्प्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) एक वॉर्निंग जारी की है. ये वॉर्निंग टाटा मोटर्स की गाड़ियों से जुड़ी हुई है, जो कंपनी के कनेक्टेड व्हीकल ऐप से जुड़ी हुई है. दरअसल, कार के कनेक्टेड व्हीकल ऐप्स iRA 2.0 और iRA.ev में खामी पाई गई है।
इस खामी का फायदा उठाकर हैकर्स बड़ी ही आसानी से किसी टाटा कार में सेंध लगा सकते हैं. सरकारी एजेंसी ने इसे लेकर हाई सिक्योरिटी लेवल की वॉर्निंग जारी की है. एजेंसी का कहना है कि इस खामी का फायदा उठाकर हैकर्स जरूरी क्रेडेंशियल या गाड़ी से जुड़ी तमाम जानकारी और सर्विसेस तक का एक्सेस हासिल कर सकते हैं।
आइए समझते हैं इस खामी का फायदा कैसे हैकर्स को मिलेगा. iRA 2.0 टाटा की पेट्रोल और डीजल कारों से जुड़ा हुआ है. वहीं iRA.ev का संबंध कंपनी की इलेक्ट्रिक कारों से है. CERT-in ने वॉर्निंग iRA 2.0 से वर्जन 26.73 और उससे नीचे के वर्जन के लिए जारी की है।
वहीं iRA.ev के वर्जन 26.72 और उससे नीचे के वर्जन में भी ये खामी पाई गई है. एजेंसी ने कंज्यूमर्स को कार का सॉफ्टवेयर अपडेट करने की सलाह दी है. बात करें इस ऐप की तो ये कार के लिए स्मार्टफोन को एक रिमोट में बदलता है। इसका इस्तेमाल करके यूजर कार की लोकेशन ट्रैक कर सकता है, व्हीकल की हेल्थ चेक कर सकता है, ट्रिप देख सकात है और फ्यूल या बैटरी हेल्थ भी देख सकते हैं. यहां तक की इसका इस्तेमाल करके रिमोट कमांड देकर डोर लॉक कर सकते हैं।
समझें कार हैकिंग
कार हैकिंग कोई नई बात नहीं है. कनेक्टेड कार हैक होने का खतरा बना रहता है. कई ऐसी घटनाएं देखने को मिली हैं जहां दूर बैठा हैकर किसी कार को अनलॉक कर सकता है. कई बार तो ऐसे भी हुआ है कि साइबर क्रिमिनल्स दूर से कार हैक करके उसे खराब तक कर देते हैं।
आजकल कार की चाबी सिर्फ जेब में नहीं रहती, बल्कि स्मार्टफोन में भी होती है. फोन से कार की लोकेशन देख सकते हैं, कार हेल्थ की जानकारी ले सकते हैं और कुछ मॉडल में दूर बैठे ही कई फीचर्स कंट्रोल कर सकते हैं. लेकिन अगर यही ऐप सुरक्षित न हो, तो आपकी कार से जुड़ी निजी जानकारी और डिजिटल सर्विसेज खतरे में पड़ सकती हैं।
भारत की सरकारी साइबर सुरक्षा एजेंसी CERT-In ने Tata Motors के दो कनेक्टेड-कार ऐप्स में चार सुरक्षा खामियों को लेकर वॉर्निंग जारी की है. ये ऐप हैं Tata Motors iRA 2.0 और iRA.ev. एजेंसी के मुताबिक, इन खामियों का फायदा उठाकर कोई अटैकर यूजर की पहचान बन सकता है, सेंसिटिव जानकारी हासिल कर सकता है और ऐप से जुड़ी कुछ सेवाओं तक इलिगल पहुंच बना सकता है. ध्यान देने वाली बात ये है कि ये सिक्योरिटी खामी टाटा कार्स में नहीं, बल्कि ऐप्स में मिली हैं।
CERT-In ने इन खामियों को 'High' यानी गंभीर श्रेणी में रखा है. अच्छी बात यह है कि एजेंसी ने इनके सल्यूशन के लिए ऐप के नए वर्जन भी बताए हैं. ऐसे में अगर आप Tata Motors की कनेक्टेड कार इस्तेमाल करते हैं, तो फोन में मौजूद ऐप का वर्जन चेक करना जरूरी है।
किन Tata Motors ऐप्स में मिली हैं खामियां?
CERT-In की 4 नवंबर 2026 की एडवाइजरी के मुताबिक, iRA 2.0 के वर्जन 26.7.3 और उससे पुराने वर्जन प्रभावित नहीं हैं. वहीं iRA.ev के वर्जन 26.7.2 और उससे पुराने वर्जन में भी ये सुरक्षा खामियां मौजूद हैं।
iRA 2.0 Tata Motors की पेट्रोल और डीजल कारों के लिए कनेक्टेड-कार ऐप है, जबकि iRA.ev इलेक्ट्रिक कारों के लिए बनाया गया है. इन ऐप्स के जरिए यूजर अपनी कार से जुड़ी कई जानकारियां फोन पर देख सकते हैं. इनमें गाड़ी की स्थिति, उसकी सेहत, ट्रिप की जानकारी और कुछ रिमोट कमांड शामिल हैं।
यानी मामला सिर्फ मोबाइल ऐप में मौजूद सामान्य जानकारी का नहीं है. इन ऐप्स का कार से जुड़ी डिजिटल सेवाओं तक भी पहुंच है. इसी वजह से सुरक्षा में मिली खामियां अहम हो जाती हैं।
हैकर्स कैसे बना सकते हैं आपकी पहचान?
CERT-In ने चार अलग-अलग तरह की सुरक्षा खामियों की पहचान की है. पहली खामी ऐप के अंदर ही कुछ जरूरी डिजिटल जानकारियां रखे जाने से जुड़ी है. इनमें सर्विस अकाउंट के लॉगिन क्रेडेंशियल, API Keys और ऑथराइजेशन टोकन शामिल हैं।
आसान भाषा में समझें तो ऐप और कंपनी के सर्वर के बीच बातचीत के लिए कुछ डिजिटल Keyes का इस्तेमाल होता है. अगर ये कीज ऐप के अंदर से निकाली जा सकें, तो अटैकर उनका गलत इस्तेमाल करके कंपनी की बैकएंड सर्विसेज तक पहुंचने की कोशिश कर सकता है. CERT-In के मुताबिक, इस तरीके से सेंसिटिव जानकारी तक इलिगल पहुंच या कुछ गलत ऑपरेशन किए जाने का खतरा है।
क्या है WebView जहां मिली खामी?
दूसरी खामी ऐप के WebView फीचर से जुड़ी है. WebView वह टेक है जिसके जरिए कोई ऐप अपने अंदर ही वेब पेज या ऑनलाइन कंटेंट दिखा सकता है. CERT-In के मुताबिक, ऐप यह जांचने में एनफ सावधानी नहीं बरत रहा था कि कौन-सा वेब पेज और किस सोर्स से आया कंटेंट खोला जा रहा है।
इसका फायदा उठाकर साइबर अटैकर यूजर तक गलत वेब कंटेंट पहुंचा सकता है. इससे वह लाइव ऑथेंटिकेशन टोकन हासिल करने की कोशिश कर सकता है. यह टोकन एक तरह का डिजिटल पास होता है, जिससे ऐप या सर्वर को पता चलता है कि यूजर की पहचान पहले ही सत्यापित हो चुकी है. अगर कोई दूसरा व्यक्ति इस टोकन का गलत इस्तेमाल कर ले, तो वह असली यूजर बनकर उसकी कुछ सर्विसेज तक पहुंचने की कोशिश कर सकता है।
ऐप के लॉग में खामी
तीसरी खामी ऐप के लॉग से जुड़ी है. ऐप में डेवलपमेंट और टेस्टिंग के दौरान कुछ ऐक्टिविटीज का रिकॉर्ड रखा जाता है. CERT-In के मुताबिक, इन लॉग में ऑथेंटिकेशन टोकन भी दर्ज हो रहे थे. अगर किसी हमलावर को इन लॉग तक पहुंच मिल जाए, तो वह इन टोकन का गलत इस्तेमाल कर यूजर की पहचान अपना सकता है।
क्या है SSL सर्टिफिकेशन पिनिंग?
चौथी खामी ऐप और कंपनी के सर्वर के बीच होने वाली बातचीत की सिक्योरिटी से जुड़ी है. इसे SSL Certificate Pinning कहा जाता है. इसका काम यह मेक श्योर करना है कि ऐप सही और भरोसेमंद सर्वर से ही जुड़ रहा है. CERT-In ने पाया कि इस सुरक्षा व्यवस्था को ठीक से लागू नहीं किया गया था. ऐसी स्थिति में नेटवर्क ट्रैफिक को बीच में रोक पाने वाला अटैकर ऐप और सर्वर के बीच होने वाली कॉन्वर्सेशन को पढ़ने या उसमें बदलाव करने की कोशिश कर सकता है।
क्या हैकर्स आपकी कार का लॉक खोल सकते हैं या उसे चला सकते हैं?
यह इस खबर का सबसे अहम सवाल है. CERT-In ने चेतावनी दी है कि इन खामियों का फायदा उठाकर अटैकर यूजर की पहचान बनाकर व्हीकल से जुड़ी जानकारी और सर्विसेज तक इलिगल पहुंच हासिल कर सकते हैं. एजेंसी ने ऐप के जरिए मिलने वाले रिमोट कमांड और वाहन से जुड़ी सेवाओं का भी जिक्र किया है।
लेकिन इसका यह मतलब नहीं है कि हैकर्स ने Tata Motors की कारों का कंट्रोल अपने हाथ में ले लिया है या वे सड़क पर चलती कार को दूर से चला सकते हैं. एडवाइजरी में ऐसी किसी घटना की पुष्टि नहीं की गई है. यह सुरक्षा खामियों से पैदा होने वाले संभावित खतरे की चेतावनी है।
क्या डेटा चोरी हुआ?
इसी तरह, अभी उपलब्ध जानकारी के आधार पर यह भी नहीं कहा जा सकता कि किसी ग्राहक का डेटा चोरी हुआ है या किसी कार को इन खामियों के जरिए नुकसान पहुंचाया गया है. CERT-In ने संभावित जोखिम बताए हैं, किसी सफल हमले की पुष्टि नहीं की है।
फिर भी खतरे को हल्के में नहीं लेना चाहिए. आज कार के ऐप में लोकेशन, ट्रिप और वाहन की स्थिति जैसी जानकारियां मिलती हैं. कुछ सेवाओं के जरिए कार को दूर से कंट्रोल करने की सुविधा भी होती है. ऐसे में किसी दूसरे व्यक्ति का यूजर की पहचान बनाकर इन सेवाओं तक पहुंचना निजता और सुरक्षा, दोनों के लिए चिंता की बात है।
Tata कार मालिक अभी क्या करें?
CERT-In ने प्रभावित ऐप्स को अपडेट करने की सलाह दी है. एजेंसी के मुताबिक, Tata Motors iRA 2.0 को वर्जन 26.8.2 और iRA.ev को वर्जन 26.9.1 पर अपडेट करना चाहिए।
अगर आपके फोन में iRA 2.0 ऐप है, तो उसका वर्जन चेक करें. 26.7.3 या उससे पुराना वर्जन होने पर इसे अपडेट करें. iRA.ev इस्तेमाल करने वालों को भी यह देखना चाहिए कि ऐप 26.9.1 या उसके बाद के वर्जन पर है या नहीं. अपडेट के लिए Google Play Store या Apple App Store पर उपलब्ध आधिकारिक ऐप का इस्तेमाल करें।
सिर्फ ऐप अपडेट करना ही नहीं, फोन और दूसरे ऐप्स को भी समय पर अपडेट रखना जरूरी है. अनजान लिंक पर क्लिक करने से बचें और किसी के साथ OTP, पासवर्ड या लॉगिन जानकारी साझा न करें. अगर ऐप में कोई संदिग्ध ऐक्टिविटी दिखती है, तो Tata Motors के कस्टमर केयर से बात करें।
कनेक्टेड कारों के साथ बढ़ रही है साइबर सुरक्षा की चुनौती
कुछ साल पहले तक कार की सुरक्षा का मतलब उसके ब्रेक, एयरबैग, लॉक और इंजन की जांच तक ही था. अब कार इंटरनेट, मोबाइल ऐप और कंपनी के सर्वर से भी जुड़ी रहती है. इससे गाड़ी को इस्तेमाल करना आसान हुआ है, लेकिन साइबर सुरक्षा की जिम्मेदारी भी बढ़ गई है।
कनेक्टेड कार में फोन और वाहन के बीच कई तरह की जानकारियों का आदान-प्रदान होता है. अगर इस पूरे सिस्टम में ऐप, सर्वर या नेटवर्क की सिक्योरिटी कमजोर हो, तो खतरा सिर्फ मोबाइल तक ही नहीं रहता. वाहन से जुड़ी डिजिटल सर्विसेज भी इसकी चपेट में आ सकती हैं।